
Podvodná žádost přiměla Revolut vydat citlivá data
 4 min. čtení

Redaktor Banky.cz
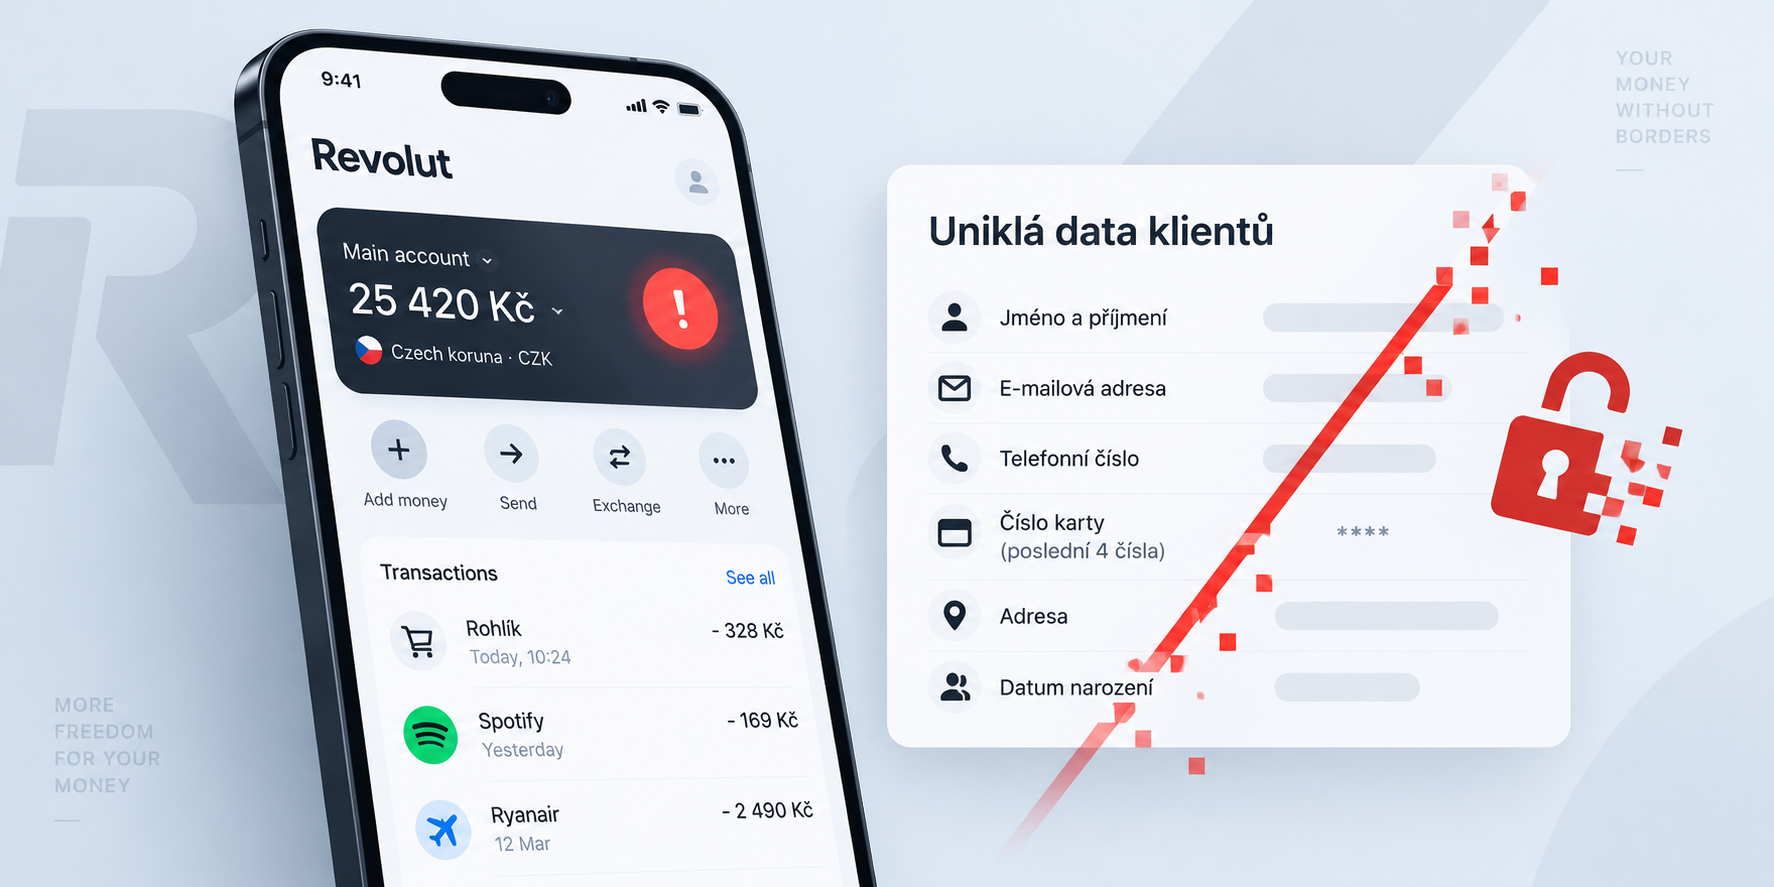
Revolut po podvodné žádosti vydal citlivá data některých klientů, včetně kontaktních údajů a kopií dokladů. Peníze klientů podle dostupných informací zasaženy nebyly, uniklá data však mohou vést k přesvědčivějším phishingovým útokům a pokusům o krádež identity.
Co si z článku odnést
- Revolut podle dostupných informací nepřišel o data kvůli technickému průniku do svých systémů, ale kvůli podvodné žádosti vydávající se za požadavek úřadu.
- Reuters potvrzuje únik dat narození, adres, e-mailů, telefonních čísel a kopií pasů či řidičských průkazů.
- Přesný počet dotčených klientů Revolut nezveřejnil a označil jej pouze jako omezený.
- Revolut nehlásí přímé ohrožení klientských prostředků, citlivé údaje ale mohou posloužit k phishingu, krádeži identity nebo falešné komunikaci jménem banky.
Novinky ze světa hypoték, půjček či výhodné nabídky přímo na váš e-mail
Podvod mířil na proces vydávání dat, nikoli na účty klientů
První zprávy o incidentu pracovaly se zkratkou „hackeři napálili Revolut“. Takový popis ale nevystihuje podstatu případu. Revolut podle Reuters reagoval na podvodné žádosti o zákaznická data, které přicházely z e-mailové domény legitimní vládní agentury. Společnost incident označila za sofistikovaný podvod založený na vydávání se za instituci.
Veřejně doloženo není technické napadení systémů Revolutu ani odcizení přístupových údajů klientů k jejich účtům. Útočníci podle dostupného popisu využili důvěryhodně vypadající komunikaci k tomu, aby firma data poskytla sama. Neznámé zůstává, zda byla doména dané instituce kompromitována, zda někdo získal přístup k jejímu e-mailovému účtu, nebo jakým jiným způsobem ji pachatelé zneužili.
Tento rozdíl není jen slovní. Při klasickém kybernetickém útoku útočník obvykle hledá slabinu v aplikaci, síti nebo přihlašování. V tomto případě se zaměřil na administrativní postup a na člověka, který posuzuje, zda je žádost o vydání informací oprávněná. Pro zákazníka je výsledek podobně citlivý, mechanismus selhání a možná nápravná opatření jsou však jiné.
Incident ukazuje, že ochrana osobních údajů nekončí u zabezpečení aplikace. Stejně důležité je ověřování žádostí, které přicházejí prostřednictvím interních a administrativních procesů.

,,Finanční instituce musí chránit nejen přístup do aplikace a platební operace, ale také interní procesy kolem osobních údajů. Falešná žádost, která působí důvěryhodně, může obejít technické bariéry, pokud ji firma neověří více nezávislými způsoby”

Jaké údaje se mohly dostat k útočníkům
Reuters uvádí, že unikly datum narození, poštovní adresa, e-mailová adresa, telefonní číslo a kopie identifikačních dokladů, konkrétně pasů a řidičských průkazů. Jde o kombinaci, která má pro podvodníky výrazně vyšší hodnotu než samotná e-mailová adresa. Umožňuje jim vytvořit zprávu nebo telefonát, který pracuje se skutečnými údaji oběti a působí proto věrohodněji.
Podle zákaznických oznámení, o nichž psaly TechCrunch a The Block, mohly být u některých dotčených klientů součástí dat také selfie používané při ověření totožnosti, IBAN, údaje o účtu, výpisy, historie transakcí a údaje související s bitcoinovými transakcemi. Tyto informace nelze bez výhrady označit za úplný seznam platný pro každého zasaženého klienta. Revolut veřejně nepopsal kompletní rozsah dat po jednotlivých osobách.
Kopie dokladu a ověřovací selfie představují citlivější riziko než běžný únik kontaktu, protože mohou být zneužity při pokusech o převzetí nebo zneužití identity. Z toho automaticky neplyne, že by útočníci mohli založit produkt nebo provést platbu jménem každého dotčeného člověka. Zvyšuje se však riziko dalších pokusů, při nichž pachatelé využijí již známé údaje k získání dalších informací, kódů nebo nových dokumentů.

Čím více ověřených osobních údajů podvodník zná, tím přesvědčivější může být jeho další kontakt. Únik dat proto zvyšuje především riziko navazujících podvodů.
Rozsah incidentu zůstává neveřejný
Revolut hovořil o omezeném, respektive velmi omezeném počtu klientů. Konkrétní počet nezveřejnil. Nelze proto případ označit za masový únik, ale stejně tak není namístě jeho dopad zlehčovat jen proto, že firma nepopsala rozsah číslem. Pro jednotlivce, jehož doklady či kontaktní údaje unikly, může mít incident dlouhodobější následky.
Ke stavu známému 15. září 2026 nebylo veřejně potvrzeno, kterou konkrétní vládní instituci útočníci napodobili, ze které země pocházela ani kdo za podvodem stojí. Neznámý zůstává také úplný soupis vydaných údajů a informace o tom, zda některý regulátor zahájil veřejně oznámené řízení.
Revolut uvedl, že po odhalení incidentu zablokoval související e-mailovou adresu a informoval dotčenou vládní instituci, orgány činné v trestním řízení, úřady pro ochranu dat a finanční regulátory. Oznámení úřadům ale samo o sobě neznamená, že už existuje rozhodnutí o pochybení nebo že společnosti hrozí konkrétní pokuta.

Peníze podle Revolutu zasaženy nebyly, následné podvody jsou ale reálným rizikem
Revolut podle Reuters sdělil, že jeho systémy ani finance zákazníků incident nezasáhl. Pro klienty je to podstatná informace: dostupné zprávy nepopisují odcizení peněz z účtů v souvislosti s tímto případem. Zároveň by nebylo přesné uzavřít, že tím pro dotčené osoby končí veškeré riziko.
Útočník, který zná jméno, datum narození, adresu, telefon a případně informace o účtu, může připravit mnohem přesvědčivější phishing. Může se vydávat za podporu Revolutu, jinou banku, úřad nebo bezpečnostní tým a tvrdit, že je nutné ověřit účet či zablokovat podezřelou platbu. Cílem podobné komunikace bývá získání jednorázového kódu, přihlašovacích údajů, dalších dokumentů nebo potvrzení operace.
,,Klient by měl každou nečekanou výzvu k zaslání dokladu, potvrzení platby nebo sdělení kódu považovat za důvod ke zvýšené opatrnosti. Skutečné údaje, které podvodník zná, nejsou důkazem pravosti komunikace, ale mohou být součástí jeho taktiky”

Jak mají reagovat potenciálně dotčení klienti
Revolut neuvádí, že by se incident týkal všech jeho zákazníků. Smysl proto nemá propadat panice ani podnikat kroky, které by samy o sobě mohly zhoršit bezpečnost účtu. Rozumné je ale věnovat mimořádnou pozornost nečekaným zprávám, zejména pokud odesílatel žádá rychlou reakci, dokumenty nebo bezpečnostní kód.
- Komunikaci údajně od Revolutu ověřujte přímo v aplikaci nebo přes oficiální kontaktní kanály, ne odpovědí na podezřelý e-mail či telefonát.
- Nikomu nepředávejte jednorázové ověřovací kódy, heslo ani údaje potřebné k potvrzení platby.
- Buďte obezřetní při žádostech o nové zaslání pasu, občanského či řidičského průkazu nebo ověřovacího selfie.
- Pokud komunikace působí naléhavě nebo neobvykle, přerušte ji a ověřte si důvod kontaktu samostatně.
Další vývoj ukáže především to, zda Revolut zveřejní počet zasažených lidí, přesnější rozsah vydaných dat a informace o instituci, jejíž identitu útočníci napodobili. Důležité budou i případné závěry úřadů, pokud je některý regulátor nebo vyšetřovací orgán veřejně oznámí.
Zdroje
- reuters.com: Revolut confirms sensitive customer data breach after fake government requests (15.09.2026)
- techcrunch.com: Revolut confirms customer data breach through fake government requests (15.09.2026)
- itpro.com: Revolut hands over customer data after fake government request (15.09.2026)
- theblock.co: Revolut says customer KYC, Bitcoin transaction data exposed after fake request from gov’t domain (15.09.2026)
- irishtimes.com: Revolut blames ‘sophisticated impersonation scam’ for customer data breach (15.09.2026)